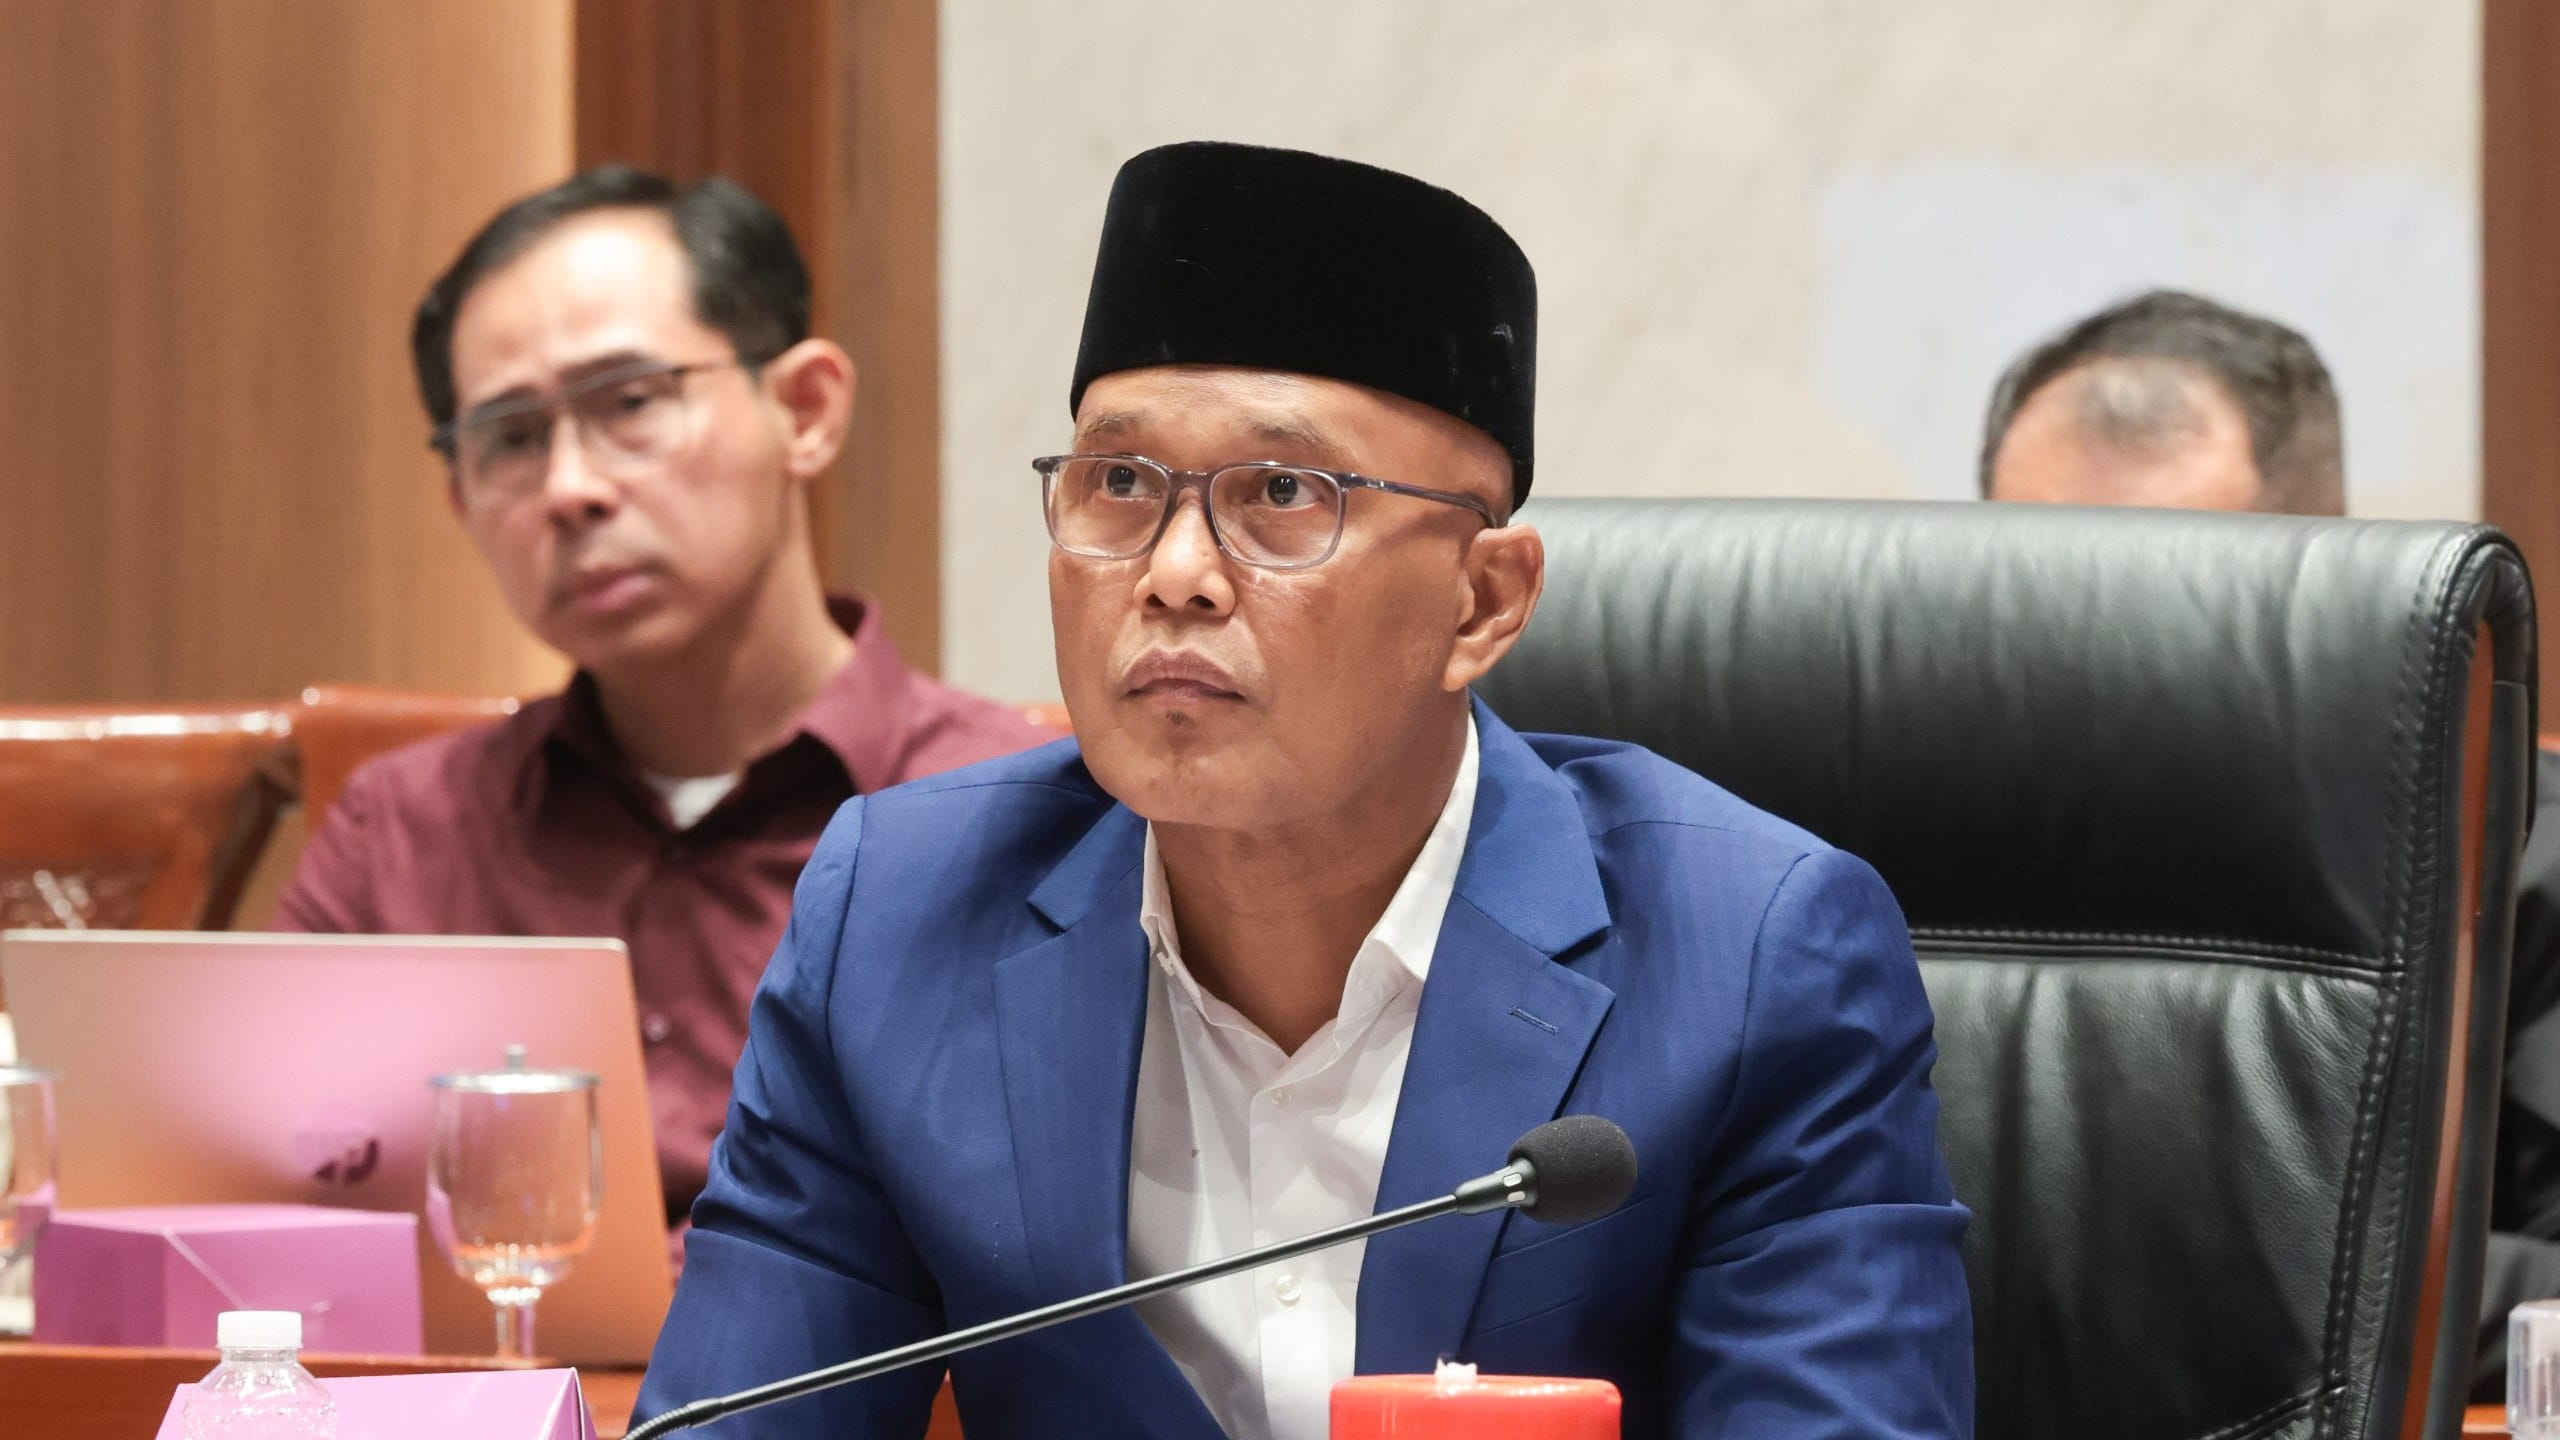
PARLEMENTARIA, Jakarta — Wakil Ketua Komisi I DPR RI Sukamta meminta pemerintah melakukan audit terhadap berbagai kasus kebocoran data yang terjadi dalam beberapa tahun terakhir. Langkah tersebut dinilai penting menyusul kembali beredarnya data pribadi yang dikaitkan dengan Menteri Komunikasi dan Digital, meskipun Badan Siber dan Sandi Negara (BSSN) menyatakan data tersebut bukan berasal dari kebocoran baru.
Menurut Sukamta, data lama yang kembali beredar menunjukkan bahwa persoalan keamanan data tidak selesai ketika suatu kasus berhenti menjadi perhatian publik. Data yang telah telanjur tersebar dapat tetap disimpan, diperjualbelikan, maupun digabungkan dengan informasi lain untuk berbagai kepentingan.
“Kalau ini memang data lama, justru muncul pertanyaan, kenapa data yang bocor bertahun-tahun lalu masih tersedia, diperjualbelikan, kemudian sekarang bisa beredar lagi? Beritanya mungkin sudah lama hilang, tetapi datanya ternyata masih ada di luar sana,” kata Sukamta dalam keterangannya kepada Parlementaria, Selasa (6/10/2026).
Ia menilai perkembangan teknologi komputasi dan kecerdasan artifisial (AI) turut meningkatkan risiko penyalahgunaan data yang telah beredar. Penggabungan berbagai sumber data memungkinkan informasi mengenai seseorang dicocokkan dan dianalisis secara lebih mendalam, sehingga dapat dimanfaatkan untuk penipuan, rekayasa sosial, hingga pemalsuan identitas.
Karena itu, audit terhadap kasus-kasus lama perlu dilakukan untuk mengetahui sejauh mana persoalan telah ditangani. Pemerintah perlu memetakan kasus yang telah selesai, celah keamanan yang sudah ditutup, data yang masih beredar, serta langkah mitigasi untuk mengurangi risiko bagi masyarakat.
“Kita perlu buka kembali kasus-kasus lama. Mana yang sudah selesai, mana yang celah keamanannya sudah ditutup, data apa saja yang sudah telanjur beredar, dan apa yang sudah dilakukan untuk mengurangi risikonya bagi masyarakat,” ujarnya.
Sukamta juga menilai pembentukan lembaga pelindungan data pribadi sebagaimana diamanatkan dalam UU Pelindungan Data Pribadi perlu segera ditindaklanjuti setelah pemerintah menerbitkan PP Nomor 33 Tahun 2026 sebagai aturan pelaksana. Namun, pembenahan keamanan data menurutnya tidak perlu menunggu lembaga tersebut terbentuk.
“BSSN, Komdigi, dan kementerian/lembaga terkait bisa mulai melakukan inventarisasi dari sekarang. Jangan menunggu ada kasus besar berikutnya baru kita kembali sibuk,” katanya.
Selain itu, Komisi I DPR RI telah menyetujui pembentukan Panja Pengelolaan dan Keamanan Data Publik. Panja tersebut akan melihat persoalan secara menyeluruh, mulai dari proses pengumpulan, penyimpanan, pertukaran, hingga pengamanan data, termasuk perlindungan terhadap masyarakat yang datanya sudah terlanjur tersebar.
"Kita ingin melihat dari hulunya. Bagaimana data dikumpulkan, disimpan, dipertukarkan, dan diamankan. Ketika terjadi kebocoran, siapa yang bertanggung jawab, apa yang harus dilakukan, dan bagaimana masyarakat yang datanya sudah telanjur keluar dilindungi,” pungkasnya. (ujm/aha)